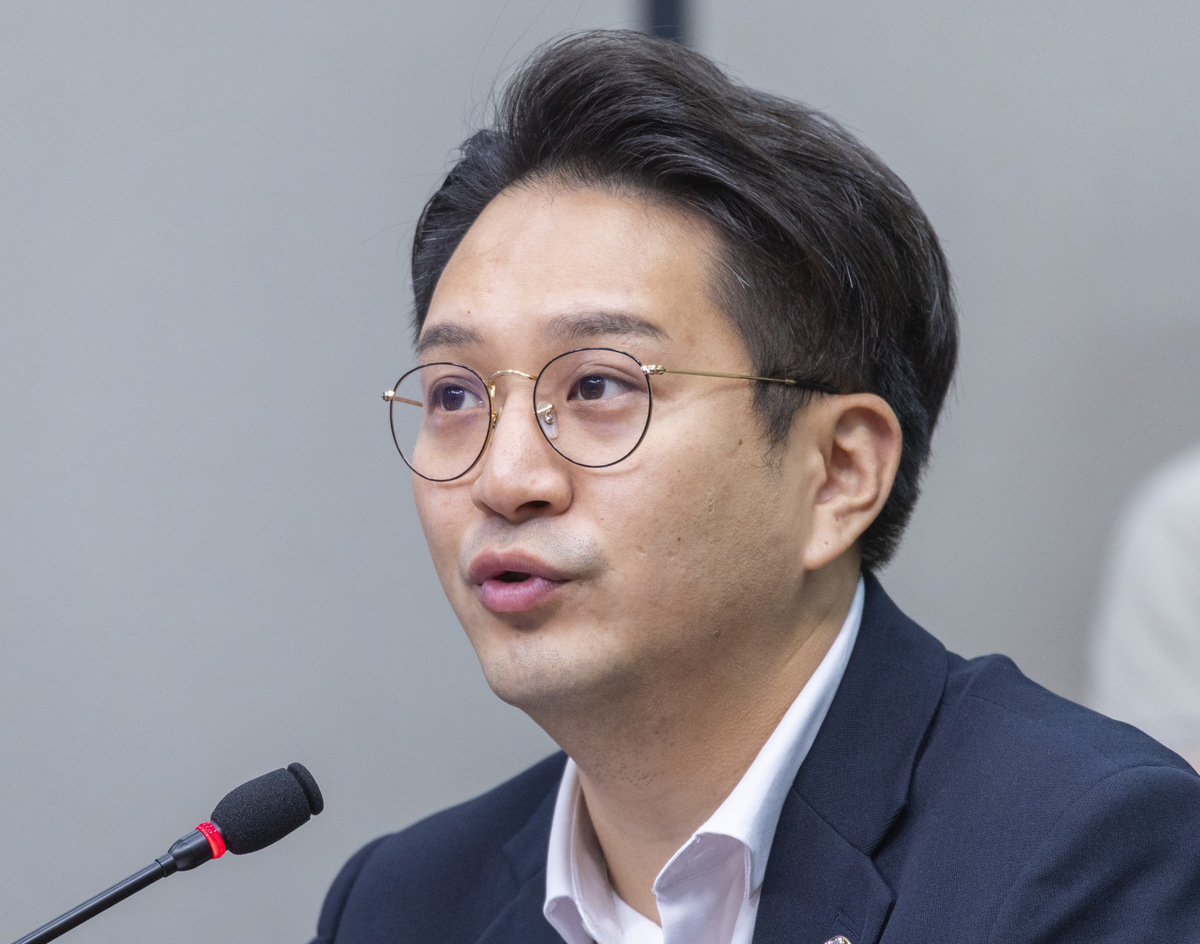
양향자 한국의희망 의원, 27일 한국창업진흥원, 조달청 등 자료
창업진흥원 사용 중인 12개 업체 보안 소프트웨어, 각종 정부, 공공기관에 3066건 유통
2019년~2023년 보안 조치 위반 사례는 총 139건
양 의원 "피싱 피해 다른 기관으로 번질 수 있어, 소프트웨어 이용 실태 전반 조사해야"
올해 6월 중소벤처기업부 산하 공공기관인 한국창업진흥원이 공공기관으로는 처음으로 ‘피싱’(통신사기) 범죄를 당해 1억7500만 원 가량을 허위 계좌로 잘못 송금해 피해를 입은 것으로 알려진 가운데, 최근까지 한국창업진흥원이 사용하던 보안 소프트웨어(SW)가 정부 부처 및 산하기관에 유통된 건수가 약 3000건에 달하는 것으로 나타났다. 피싱 피해의 경로가 아직 정확하게 밝혀지지 않은 상황에서 보안 취약 문제가 불거진 창업진흥원에서 쓰던 프로그램을 지속적으로 사용할 경우 유사한 피해 사례가 늘어날 수 있다는 우려가 커지고 있다.
27일 국회 산업통상자원중소벤처기업위원회 소속 양향자 한국의희망 의원이 한국창업진흥원, 조달청에서 받은 자료를 분석한 결과, 현재 창업진흥원이 사용 중인 보안 소프트웨어는 21개 업체의 제품 총 28개로 조달청 ‘나라장터’를 통해 납품됐다. 이 중 12개 업체의 보안 소프트웨어 제품이 정부 부처, 산하 공공기관에 유통된 건수는 3066건에 달하는 것으로 나타났다. 창업진흥원은 앞서 지난 6월 발생한 해킹 경위를 확인 중인 것으로 알려졌는데, 이런 상황에서 보안이 뚫린 창업진흥원 측이 사용하던 소프트웨어를 다른 기관에서 이용할 경우 피해가 더 커질 수 있다는 지적이 제기되고 있다.
뿐만 아니라 창업진흥원에서는 보안 대비도 철저하지 못했던 것으로 나타났다. 지난 2019년부터 올해까지 지난 5년 간 실시된 창업진흥원의 ‘보안 감사 위반 현황’에 따르면, 각종 보안 위반 건수는 총 139건이었다. 기관 업무와 관련 문서를 방치하거나 공용서랍장 관리를 소홀하는 식의 ‘일반보안’ 위반 건수는 110건, 컴퓨터 패스워드를 미설정하거나 비밀번호를 노출하는 ‘정보보안’ 위반이 19건, 두 가지 모두를 지키지 않은 ‘일반 및 정보보안’ 위반이 10건이었다.
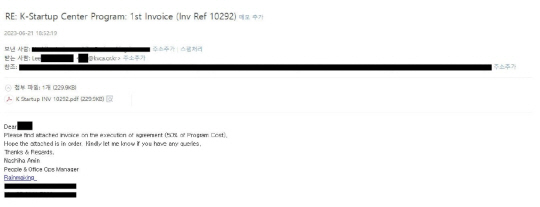
앞서 창업진흥원은 지난 6월 ‘K-스타트업 센터(코리아스타트업센터·KSC)’ 사업이 피싱 범죄에 이용돼 자금 피해를 봤다고 밝혔다. 이 사업은 201개 스타트업의 해외 진출을 돕기 위해 시작된 프로그램으로, 2989억 원이 투입됐다. 창업진흥원은 사업 진행을 위해 해외 액셀러레이터(AC·초기 벤처기업과 스타트업에 투자해 기업 경영과 사업 확장 등 생존에 실질적 도움을 주는 창업기획자)인 ‘레인메이킹’에 약 13만 달러(약 1억7500만 원)에 달하는 돈을 송금했는데, 창업진흥원은 입금을 요구한 AC의 이메일이 피싱 메일이었다는 사실을 뒤늦게 파악한 것으로 전해졌다.
양 의원은 "문제가 발생한 근원지를 찾지 못하면, 해킹 피해 위험은 소프트웨어를 이용하는 다른 기관까지 번질 수 있다"며 "빠른 시일 내에 보이스피싱 피해 사건 경위, 이용 실태 전반을 조사해야 한다"고 강조했다.
최지영 기자
주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0